 EN
 RO
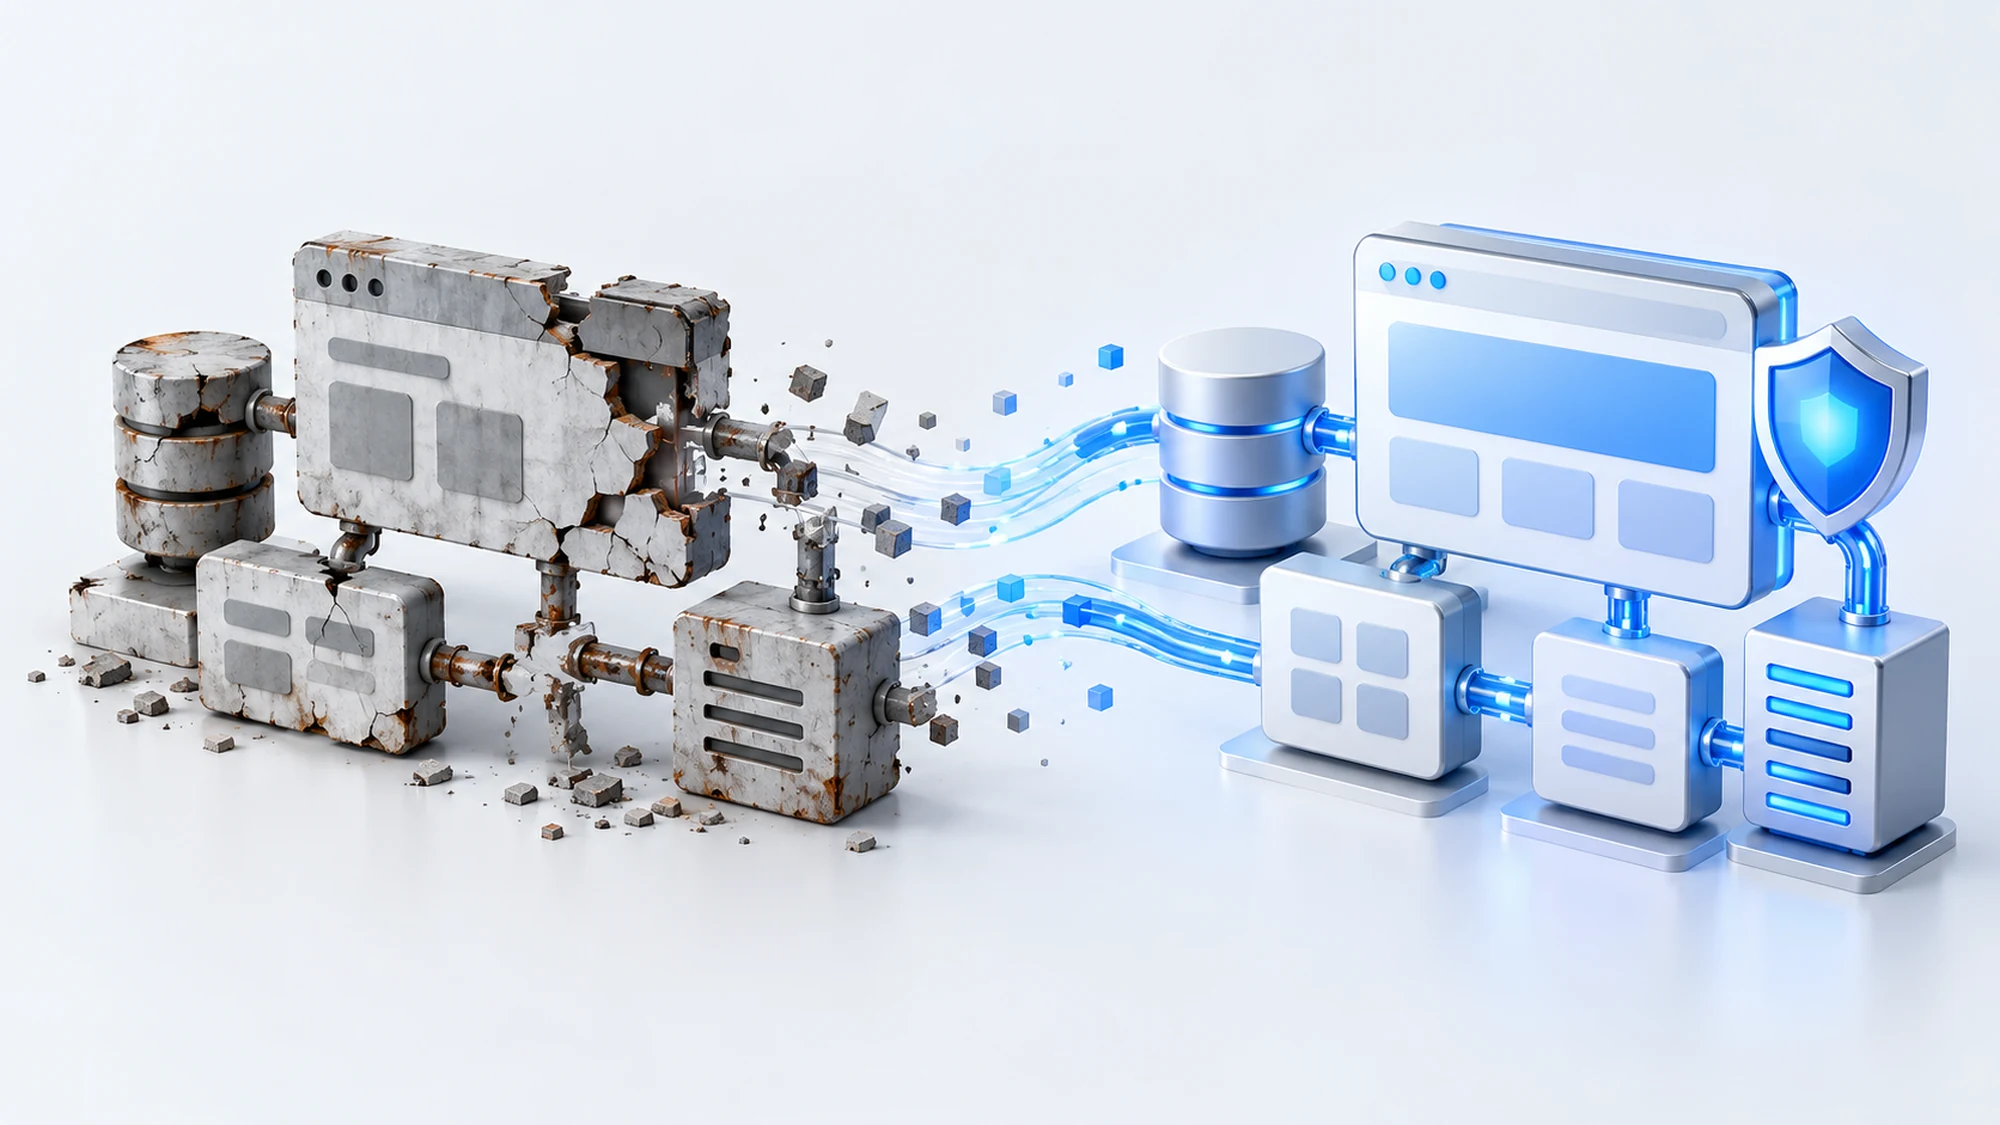
Un site care functioneaza vizual normal poate fi, in acelasi timp, o poarta deschisa pentru atacuri. Un site vechi devine risc de securitate atunci cand codul, platforma sau dependintele lui nu mai primesc actualizari, chiar daca pagina se incarca fara erori vizibile. Diferenta dintre "arata bine" si "e sigur" nu se vede din fata, ci in codul care ruleaza in spate.
Problema apare treptat: un plugin ramas neactualizat de doi ani, un CMS ajuns la o versiune fara suport, un formular fara validare serioasa. Niciunul dintre aceste semnale nu opreste site-ul din functionat, dar fiecare mareste suprafata de atac. Acest articol trece prin semnalele concrete pe care le poti verifica singur, apoi explica cum arata, practic, modernizarea unui astfel de site pe Laravel.
De ce un site "vechi" nu inseamna doar design demodat
Cand vorbim despre un site vechi, majoritatea se gandeste la un design invechit sau la un layout care nu arata bine pe mobil. Riscul real este insa altundeva: in codul care proceseaza formulare, in versiunea de PHP pe care ruleaza serverul, in pluginurile care nu mai sunt intretinute de nimeni.
Un site poate avea un design proaspat, refacut acum un an, si totusi sa ruleze pe un nucleu tehnic vechi de sase ani, cu zeci de vulnerabilitati publice deja documentate. Design-ul si securitatea tehnica sunt straturi separate — un site poate fi frumos si vulnerabil in acelasi timp.
Semnalele tehnice care arata ca prezenta ta online a devenit vulnerabila
Urmatoarele semnale nu necesita cunostinte avansate de securitate pentru a fi observate. Majoritatea pot fi verificate direct de un administrator de site sau de un developer intr-o ora.
- CMS sau framework ajuns la o versiune fara suport oficial — de exemplu o versiune de WordPress, Joomla sau un framework custom care nu mai primeste patch-uri de securitate de la producator.
- Plugin-uri sau module neactualizate de peste un an — fiecare plugin abandonat este o vulnerabilitate potentiala documentata public, pe care oricine o poate cauta.
- PHP sau alt runtime la o versiune End-of-Life — versiunile de PHP fara suport nu mai primesc corectii de securitate, nici macar pentru probleme critice deja cunoscute.
- Certificat SSL expirat sau conexiune fara HTTPS — browserele moderne marcheaza explicit aceste site-uri ca nesigure pentru vizitator.
- Formulare fara validare sau protectie anti-spam — semn ca intrarile utilizatorului nu sunt filtrate corect inainte de a ajunge in baza de date sau in email.
- Parole si acces admin nemodificate de ani de zile — mai ales daca accesul a fost partajat cu foste agentii sau freelanceri care nu mai lucreaza cu afacerea.
- Lipsa completa a backup-urilor automate — fara backup recent, un atac reusit sau o eroare umana pot insemna pierdere totala de date.
Semnale vizibile la nivel de business, nu doar in cod
Nu toate semnalele necesita acces la cod pentru a fi observate. Unele apar direct in activitatea zilnica a afacerii si sunt, de multe ori, primele indicii vizibile pentru un manager sau un antreprenor.
- Google Search Console arata avertismente de tip "continut periculos" sau "site compromis".
- Clientii raporteaza email-uri sau pagini ciudate care par sa vina de la domeniul afacerii, dar nu au fost trimise de echipa proprie.
- Traficul organic scade brusc, fara o cauza de marketing evidenta — un simptom frecvent al unei infectari cu continut spam invizibil pentru vizitatorul obisnuit.
- Site-ul devine, brusc, foarte lent sau incepe sa trimita mail-uri in numar mare, fara ca echipa sa fi initiat vreo campanie.
Fiecare dintre aceste semnale, luat izolat, poate avea si alte explicatii. Impreuna cu unul sau mai multe semnale tehnice din sectiunea anterioara, insa, indica aproape sigur o problema de securitate deja activa, nu doar potentiala.
Ce se intampla concret cand aceste semnale sunt ignorate
Amanarea nu inseamna, de regula, "nimic se intampla" — inseamna, de cele mai multe ori, ca problema devine vizibila mai tarziu si mai scump de rezolvat.
- Risc: un plugin vulnerabil ramane neactualizat luni de zile. Mitigare: audit periodic al dependintelor si dezactivarea pluginurilor nefolosite, nu doar update la cerere.
- Risc: formularele publice nu valideaza corect datele introduse. Mitigare: validare atat pe partea de client, cat si server-side, inainte de orice procesare sau salvare.
- Risc: accesul admin este partajat cu persoane care nu mai colaboreaza cu afacerea. Mitigare: revizuire periodica a conturilor cu acces si dezactivarea imediata a celor nefolosite.
- Risc: nu exista backup recent in momentul unui incident. Mitigare: backup automat, testat periodic prin restaurare reala, nu doar generat si uitat.
Un site compromis inseamna, de obicei, mai mult decat timp de dezvoltare pentru curatare: inseamna deindexare temporara din Google, avertismente in browser pentru vizitatori si, in unele cazuri, notificare obligatorie catre clientii ale caror date au putut fi expuse.
Reparatie punctuala vs modernizare completa: cum decizi
Nu orice semnal de mai sus cere refacerea completa a site-ului. Diferenta dintre o interventie punctuala si o modernizare completa tine, in principal, de cate straturi tehnice sunt afectate simultan.
O reparatie punctuala este suficienta cand problema este izolata: un certificat SSL expirat, un plugin de update, o parola de schimbat. Acestea se rezolva in ore, fara sa afecteze restul aplicatiei.
Modernizarea completa devine necesara cand mai multe semnale coexista: CMS fara suport, PHP la End-of-Life, plugin-uri multiple abandonate, cod scris ad-hoc de-a lungul anilor de dezvoltatori diferiti. In acest punct, petecele repetate costa, pe termen lung, mai mult decat o reconstructie pe o baza tehnica solida — pentru ca fiecare update ulterior risca sa strice altceva in acelasi cod fragil.
Un reper practic: daca in ultimele 12 luni ai avut nevoie de mai mult de doua interventii de urgenta legate de securitate pe acelasi site, discutia despre modernizare completa merita deschisa serios, nu amanata din nou.
Cum arata, practic, o modernizare pe Laravel a unui site vechi
La HappyWeb, modernizarea unui site vechi nu inseamna doar "il rescriem in alta tehnologie" — inseamna o migrare controlata, cu pasi verificabili la fiecare etapa.
- Audit tehnic initial — inventarul complet al versiunilor, pluginurilor, integrarilor si datelor existente, pentru a sti exact ce se migreaza.
- Prioritizarea datelor si functionalitatilor critice — ce trebuie pastrat identic (continut, SEO, URL-uri) si ce poate fi reconstruit diferit.
- Construirea aplicatiei pe Laravel — cu autentificare, validare de date si gestionare a rolurilor tratate ca cerinte de baza, nu ca adaosuri ulterioare.
- Migrarea datelor si testarea in paralel — noua aplicatie ruleaza testat inainte de comutarea definitiva a domeniului.
- Redirectionari 301 pentru URL-urile vechi — pentru a pastra pozitionarea deja castigata in Google si a evita link-uri stricate.
- Plan de mentenanta continua de la lansare — pentru ca noua aplicatie sa nu ajunga, peste cativa ani, in acelasi punct ca site-ul inlocuit.
Avantajul unei aplicatii construite pe Laravel, fata de o platforma cu zeci de pluginuri independente, este ca intretinerea se concentreaza intr-un singur cod sursa controlat de o singura echipa — un aspect detaliat pe larg in comparatia dintre mentenanta custom si mentenanta WordPress.
Tabel sinteza: semnal, risc real, actiune recomandata
| Semnal observat | Risc real | Actiune recomandata |
|---|---|---|
| CMS/framework fara suport oficial | Vulnerabilitati cunoscute, fara patch disponibil | Modernizare completa |
| PHP la versiune End-of-Life | Fara corectii de securitate la nivel de runtime | Modernizare completa |
| Plugin abandonat, neactualizat | Punct de intrare documentat public | Dezactivare sau inlocuire imediata |
| Certificat SSL expirat | Avertisment browser, pierdere incredere | Reparatie punctuala urgenta |
| Fara backup automat testat | Pierdere totala de date la incident | Reparatie punctuala urgenta |
| Acces admin partajat necontrolat | Compromitere prin cont vechi/uitat | Reparatie punctuala urgenta |
Intrebari frecvente
Cum imi dau seama daca site-ul meu este deja compromis, nu doar vulnerabil?
Verifica Google Search Console pentru avertismente de securitate, cauta pagini sau fisiere necunoscute in structura site-ului si compara traficul organic recent cu perioadele anterioare. O scadere brusca, fara motiv de marketing, este un semnal de verificat imediat.
Se poate moderniza un site vechi fara sa pierd pozitionarea in Google?
Da, daca migrarea pastreaza structura de continut relevanta si foloseste redirectionari 301 corecte pentru URL-urile vechi. Pierderea de pozitionare apare, de regula, cand migrarea e facuta neplanificat, fara sa se mapeze URL-urile vechi catre cele noi.
De ce Laravel si nu o alta platforma pentru modernizare?
Laravel ofera mecanisme de securitate incluse din start (protectie CSRF, validare de date, gestionare a rolurilor), fara sa depinda de plugin-uri terte cu propriul ciclu de actualizari. Asta reduce numarul de componente independente care pot deveni, fiecare, un punct slab.
Cat dureaza, orientativ, o modernizare completa a unui site vechi?
Depinde de complexitatea site-ului existent si de volumul de date de migrat; un site de prezentare simplu se modernizeaza mai rapid decat o aplicatie cu integrari multiple. Durata exacta se stabileste dupa auditul tehnic initial, nu inainte de el.
Merita sa astept pana la urmatorul incident inainte sa modernizez?
Nu este o abordare recomandata. Costul unei modernizari planificate este, de regula, mai previzibil decat costul unei recuperari dupa un incident real, care include si timpul de indisponibilitate si eventuala pierdere de incredere din partea clientilor.
Concluzie
Un site vechi nu devine risc de securitate brusc, ci treptat — prin plugin-uri neactualizate, versiuni fara suport si acces necontrolat, acumulate an dupa an. Recunoasterea din timp a semnalelor de mai sus iti permite sa alegi intre o reparatie rapida si o modernizare completa, inainte ca decizia sa fie luata pentru tine de un incident real.
Vrei un audit clar al site-ului tau actual, inainte sa decizi intre petic si modernizare? Contacteaza-ne pentru o discutie despre proiectul tau. Vezi si serviciile noastre de dezvoltare web.
Scrie un comentariu